AgentDock: การทำงานที่ควบคุมได้สำหรับงานระบบที่ขับเคลื่อนด้วยตัวแทน
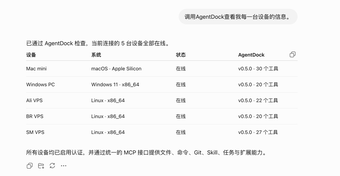
agentdock ซึ่งพัฒนาโดย Uvwt เป็นเซิร์ฟเวอร์ Model Context Protocol (MCP) ที่ให้การทำงานที่ควบคุมสำหรับ AI agents มันช่วยให้ agents สามารถรันโค้ด แก้ไขไฟล์ รันคำสั่ง shell จัดการ Git repositories และทำให้เบราว์เซอร์ทำงานอัตโนมัติโดยไม่ต้องให้การเข้าถึงโฮสต์โดยตรง เครื่องมือนี้เน้นการรันใน container, เซสชันที่ถาวร และการจัดการหลายอุปกรณ์ มันมุ่งเป้าไปที่นักพัฒนา AI, ผู้ดูแลระบบ และผู้ใช้ที่มีพลังที่ต้องการการทำงานของ agent ที่ปลอดภัยและพร้อมสำหรับการผลิต.
คุณสามารถใช้มันทำงานอะไรได้บ้าง?
agentdock ทำหน้าที่เป็น runtime ที่ซึ่ง agents ทำงานที่เป็นระบบระดับคอนกรีตแทนที่จะเป็นงานสนทนา ในทางปฏิบัติ เซิร์ฟเวอร์จะรับคำขอจาก agent และจัดเตรียมสภาพแวดล้อมในการรันสคริปต์ ทำการทำงานอัตโนมัติของเบราว์เซอร์ แก้ไขไฟล์โปรเจกต์ และดำเนินการควบคุมเวอร์ชัน ตัวอย่างของงานที่รองรับ ได้แก่ การ commit Git อัตโนมัติ การรันสคริปต์ภายใน containers และการแก้ไขไฟล์แบบโปรแกรม ซึ่งตรงกับการทำงานของนักพัฒนาที่ต้องการการเข้าถึงที่สูงขึ้นแต่ควบคุมได้
การดำเนินการของ agent มีความปลอดภัยและคาดการณ์ได้มากน้อยเพียงใด?
ความปลอดภัยถูกนำไปใช้โดยการรันการกระทำของ agent ภายใน Docker containers ที่แยกออกจากกัน ซึ่งป้องกันการเปลี่ยนแปลงโดยตรงต่อระบบปฏิบัติการโฮสต์ เซสชันที่คงอยู่จะรักษาสถานะของสภาพแวดล้อมระหว่างการโต้ตอบ ในขณะที่ขอบเขตของ container จะจำกัดผลกระทบด้านข้าง การแลกเปลี่ยนความปลอดภัย ยังคงดำเนินการ: การกำหนดค่าของ container การทำให้ภาพแข็งแกร่ง และการตั้งค่าการจัดการต้องกำหนดโดยผู้ปฏิบัติงานเพื่อรักษาโมเดลการป้องกันที่ตั้งใจไว้
มันต้องการข้อมูลนำเข้าและสภาพแวดล้อมอะไรบ้าง?
เซิร์ฟเวอร์เป็นแอปพลิเคชันที่สร้างด้วย Go ซึ่งต้องการ Docker runtime และทำหน้าที่เป็นเซิร์ฟเวอร์ MCP สำหรับลูกค้าที่เข้ากันได้ เป้าหมายการติดตั้งที่รองรับ ได้แก่ Linux และ macOS และ Windows ผ่าน Docker Desktop ข้อกำหนดของสภาพแวดล้อม จึงรวมถึงการติดตั้ง Docker ที่ทำงานได้และการเข้าถึงเครือข่ายสำหรับการจัดการหลายอุปกรณ์ ซึ่งกำหนดว่าทูลสามารถถูกติดตั้งที่ไหนและ agent จะเข้าถึงเครื่องระยะไกลได้อย่างไร
มันเข้ากับการทำงานของนักพัฒนาและการดำเนินงานได้หรือไม่?
การออกแบบมุ่งเป้าไปที่นักพัฒนาและผู้ดูแลระบบที่ต้องการการดำเนินการของ agent ที่ควบคุมได้ระหว่างเครื่องท้องถิ่นและระยะไกล โค้ดเบสแบบโอเพ่นซอร์สสนับสนุนการปรับแต่งและการตรวจสอบ และการจัดการหลายอุปกรณ์ช่วยให้ทีมสามารถประสานงานงานต่างๆ ระหว่างกลุ่มเซิร์ฟเวอร์ ข้อพิจารณาด้านการดำเนินงาน รวมถึงการจัดการวงจรชีวิตของ container การกำหนดค่าการเข้าถึงระยะไกล และการรวมเข้ากับระบบ CI/CD หรือการตรวจสอบที่มีอยู่เพื่อให้กิจกรรมของ agent สามารถตรวจสอบได้และมีเสถียรภาพ
ทางเลือกที่เหมาะสมสำหรับการปรับใช้ตัวแทนที่จัดการโดยผู้ดำเนินการ
agentdock เหมาะสำหรับนักพัฒนาและผู้ดูแลระบบที่ต้องการรันไทม์ที่สามารถตรวจสอบได้ในระดับเซิร์ฟเวอร์เพื่อให้ตัวแทนสามารถทำงานในระบบในขณะที่ยังคงควบคุมการดำเนินงาน เครื่องมือนี้มีการออกแบบแบบโอเพ่นซอร์สและมุ่งเน้นการจัดการ ทำให้เหมาะสมสำหรับการปรับใช้ภายในสภาพแวดล้อมที่จัดการโดยนักพัฒนา; คาดว่าจะมีงานบริหารจัดการอย่างต่อเนื่องเพื่อกำหนดค่าคอนเทนเนอร์ รักษาภาพ และดำเนินการจัดการข้ามอุปกรณ์อย่างเชื่อถือได้ สำหรับทีมที่เตรียมพร้อมที่จะรับผิดชอบการดำเนินงาน มันให้เส้นทางที่ชัดเจนสู่การทำงานอัตโนมัติที่ปลอดภัยยิ่งขึ้นสำหรับตัวแทน.